no Safari

Jurojin responde perguntas e esclarece detalhes após problema de superuser; entenda


Na sequência de um escândalo de superuser que teve como alvo um grupo de jogadores high-stakes, o Jurojin Poker — um dos dois softwares comprometidos — está adotando medidas para prevenir ataques futuros e manter a integridade do poker online.
Na semana passada, o especialista em cibersegurança @wolfsec0x0 expsôs um escândalo de fraude no poker online envolvendo o uso de software de terceiros para obter acesso à tela de jogadores. Um dos profissionais de high-stakes, Ignacio Moron, acredita ter sido roubado em pelo menos US$ 100.000.
O Jurojin Poker, que anteriormente divulgou um comunicado sobre a situação, respondeu às perguntas do PokerNews a respeito do ataque, detalhando como a empresa tomou conhecimento do caso, quem foi afetado e quais medidas estão sendo tomadas para prevenir ocorrências futuras.
Jurojin Poker fala sobre ataque de superuser
PokerNews: Quando este ciberataque chegou ao conhecimento do Jurojin Poker pela primeira vez?
Jurojin Poker: Descobrimos da mesma forma que a comunidade. A investigação do Wolf, combinada com as suspeitas levantadas por jogadores de high-stakes, trouxe o caso à tona, e soubemos de tudo à medida que a história se desenrolava publicamente. Durante muito tempo, estivemos combatendo crackers que vendiam cópias piratas do Jurojin a preços muito baixos, então parte da atividade incomum que vimos no caminho acabou sendo confundida com isso. Acreditávamos ser o mesmo tipo de problema, e não um ataque direcionado aos nossos usuários.
O Jurojin Poker afirma que este foi um ataque altamente direcionado. É possível dizer quem foi afetado e quem escapou?
Não temos muito a acrescentar além do que já foi compartilhado por outros. O ataque teve como alvo principal os jogadores de high-stakes, em menor escala os de mid-stakes e, em proporção muito menor, os de low-stakes. Do lado do Jurojin, as infecções foram passivas: a atualização adulterada infectou o PC e instalou o spyware (Mesh) em mais máquinas do que o invasor realmente utilizou depois para roubar mãos.
Temos uma lista de usuários que podemos confirmar estarem nos grupos de versões afetadas em datas e horários específicos, e estamos notificando-os diretamente. Não podemos garantir que essa lista esteja completa. O invasor cobriu seus rastros movendo pessoas entre os grupos e retirando-as rapidamente, e backups contínuos de um banco de dados desse porte são inviáveis, pois sobrecarregariam qualquer servidor. Portanto, pode haver usuários afetados que não conseguimos identificar. Se você recebeu uma atualização nossa durante o período em questão, siga as etapas descritas na resposta à próxima pergunta.
O foco principal foram os jogadores de high-stakes. Os jogadores de stakes baixos têm motivos para se preocupar?
Não temos evidências de que os jogadores de stakes baixos tenham sido alvos de roubo de mãos, portanto há poucos motivos para se preocupar com alguém vendo suas cartas enquanto você joga. No entanto, isso não descarta a possibilidade de terem sido infectados com o Mesh, ou de ainda estarem. Nossa recomendação geral é formatar e reinstalar o PC do zero para ficar totalmente tranquilo. Entendemos que isso pode ser muito inconveniente, embora uma reinstalação limpa seja uma boa prática de segurança a ser feita duas vezes por ano de qualquer forma. Se preferir não fazer isso, pelo menos execute nossa ferramenta para verificar se o Mesh ainda está instalado no seu PC.
O Jurojin Poker pode atualizar sobre o trabalho conjunto com “Wolf” (que descobriu este ciberataque) e as medidas adotadas para evitar ataques futuros?
O Wolf merece todo o crédito. Ele descobriu o ataque e liderou a investigação desde o início. Nosso papel tem sido dar suporte: fizemos relatórios e avaliações complementares ao que ele encontrou para adicionar informações, e temos relatórios detalhados prontos para compartilhar com ele e com as equipes de segurança dos cassinos.
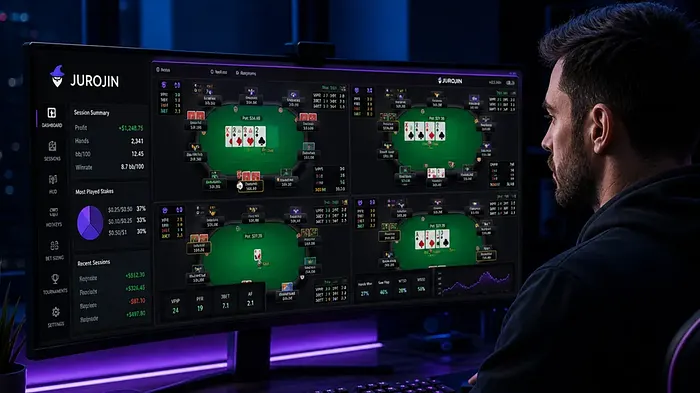
Tomamos várias medidas, que estão publicadas em nosso aviso de segurança. Também já implementamos novas melhorias a nível de código. Removemos o salvamento periódico de mãos que usávamos para diagnosticar a estabilidade da conexão com a sala, mantendo apenas o salvamento manual de mãos quando você nos envia um relatório. Isso minimiza os dados de estilo de jogo armazenados no seu PC, embora já fossem muito poucos. Também adicionamos validações internas de segurança para evitar ataques semelhantes em nossa cadeia de suprimentos.
"O Wolf merece todo o crédito. Ele descobriu o ataque e liderou a investigação desde o início."
Apresentamos relatórios às autoridades internacionais nas jurisdições onde entendemos que o invasor estava operando.
O Jurojin Poker encontrou outras contas ou usuários suspeitos além de “Paul Gregg”?
Tínhamos suspeitas sobre algumas contas, mas nada que pudéssemos confirmar com solidez suficiente para valer mencionar. Além disso, não fazemos nenhuma análise de dados de jogo, portanto não podemos levantar suspeitas baseadas no estilo de jogo. Essa é uma responsabilidade exclusiva das plataformas, já que são eles que conseguem ver todas as mãos.
Isso também faz parte do que realmente aconteceu: estávamos combatendo crackers que vendiam versões piratas do Jurojin e tomando várias medidas de segurança contra eles. No processo, alguns dos ataques que na verdade eram desse invasor foram erroneamente atribuídos por nós a esses crackers.
Qual é a mensagem do Jurojin Poker para os membros da comunidade preocupados com a integridade do poker online?
Levamos o ocorrido extremamente a sério e entendemos o motivo da preocupação das pessoas.
Dito isso, o poker online sempre enfrentou histórias alegando que estava morrendo, e a realidade é que não está. Muitos de nós acham que isso é puro sensacionalismo. Ainda há muito volume, e as pessoas em todas as áreas da vida estão cada vez mais confortáveis com o mundo virtual, especialmente desde a COVID. Não vejo razão para pensar que uma única notícia ruim possa derrubar um segmento inteiro de uma indústria tão grande.
Um vídeo classificando isso como a maior história da história do poker online e dizendo que significa o fim do poker online é muito mais chamativo do que relatar o que realmente aconteceu: computadores foram infectados para que o invasor pudesse jogar contra profissionais de high-stakes vendo suas cartas. Por mais dinheiro que ele tenha feito, ainda assim foi um ataque direcionado, ocorrido em um momento em que nossa própria segurança era mais frágil do que hoje — e nós a reforçamos desde então.
Nossa posição é, de fato, que adoraríamos ver os usuários afetados recuperarem seus fundos, e acreditamos que os cassinos têm uma grande responsabilidade para que isso aconteça.
Para quem está preocupado, convido a olhar os fields de jogadores em cada site. Inúmeros torneios, mesas de cash game e spins acontecem todos os dias, a qualquer hora. Não consigo pensar em uma resposta melhor do que essa, então por favor não se deixem levar pelo sensacionalismo.
A todos os afetados, pedimos sinceras desculpas. Levamos a segurança extremamente a sério e sempre levamos; é algo que nos apaixona. Estamos constantemente acompanhando palestras, vídeos e consultando especialistas para melhorar. O ataque foi um golpe no nosso ego, mas também nos trouxe certo otimismo: as medidas de segurança que vínhamos implementando nos últimos meses funcionaram e mantiveram o invasor afastado. Também nos deixou mais ferramentas para analisar exatamente o que aconteceu, aprender com isso e tornar qualquer ataque futuro muito mais difícil.